Que signifie HTTPS et c'est quoi un certificat SSL ? Pourquoi votre site ne peut plus s'en passer en 2026
G. CHRIST
Publié le 13 octobre 2026
Depuis octobre 2026, un site sans HTTPS ne passe plus inaperçu. Avec la version 154 de Chrome, le navigateur demande la permission à l'internaute avant de l'emmener sur un site public qui n'est pas sécurisé. Votre client voit un avertissement, hésite, et dans bien des cas fait demi-tour.
Chez Guelichweb, on pense que c'est une excellente nouvelle pour les internautes et un vrai réveil pour beaucoup de propriétaires de sites. Le HTTPS n'est plus une option de technicien. C'est la base, comme une serrure sur la porte d'une boutique. Voici ce que ça signifie concrètement, sans cours de cryptographie.
Que signifie HTTPS ?
HTTPS veut dire HyperText Transfer Protocol Secure. Le HTTP, c'est la langue que parlent votre navigateur et le serveur qui héberge un site. Le S ajoute une chose essentielle : tout ce qui circule entre les deux est chiffré. Selon le glossaire MDN de Mozilla, HTTPS est une version chiffrée de HTTP qui utilise généralement le protocole TLS pour protéger toute la communication.
Dit autrement : sans HTTPS, ce qu'un visiteur tape dans votre formulaire (nom, numéro de téléphone, adresse e-mail, mot de passe) voyage en clair. Sur un Wi-Fi public d'hôtel, de café ou de cybercafé, quelqu'un de mal intentionné peut le lire, voire le modifier. Avec HTTPS, il ne voit qu'une suite de caractères illisibles.
C'est quoi un certificat SSL ?
Pour que le chiffrement fonctionne, le site a besoin d'un certificat. C'est un petit fichier installé sur le serveur qui joue le rôle de carte d'identité numérique. Cloudflare l'explique bien : il contient la clé publique du site et son identité, ce qui permet au navigateur de vérifier qu'il parle au bon serveur, puis d'établir la connexion chiffrée.
Petite précision de vocabulaire. Tout le monde dit encore « certificat SSL », mais le protocole SSL a été remplacé depuis longtemps par TLS. On parle donc de plus en plus de certificat TLS ou SSL/TLS. C'est la même chose dans la pratique, ne laissez personne vous vendre un « SSL » et un « TLS » comme deux produits différents.
Ce que voit votre client
Le visiteur ne lit jamais votre certificat. Il regarde l'icône à gauche de l'adresse. L'aide officielle de Google Chrome distingue trois états : sécurisé, « Non sécurisé » et « Dangereux ». Pour l'état « Non sécurisé », Google écrit noir sur blanc qu'un tiers pourrait voir et modifier les informations échangées, et que c'est au propriétaire du site de régler le problème avec HTTPS.
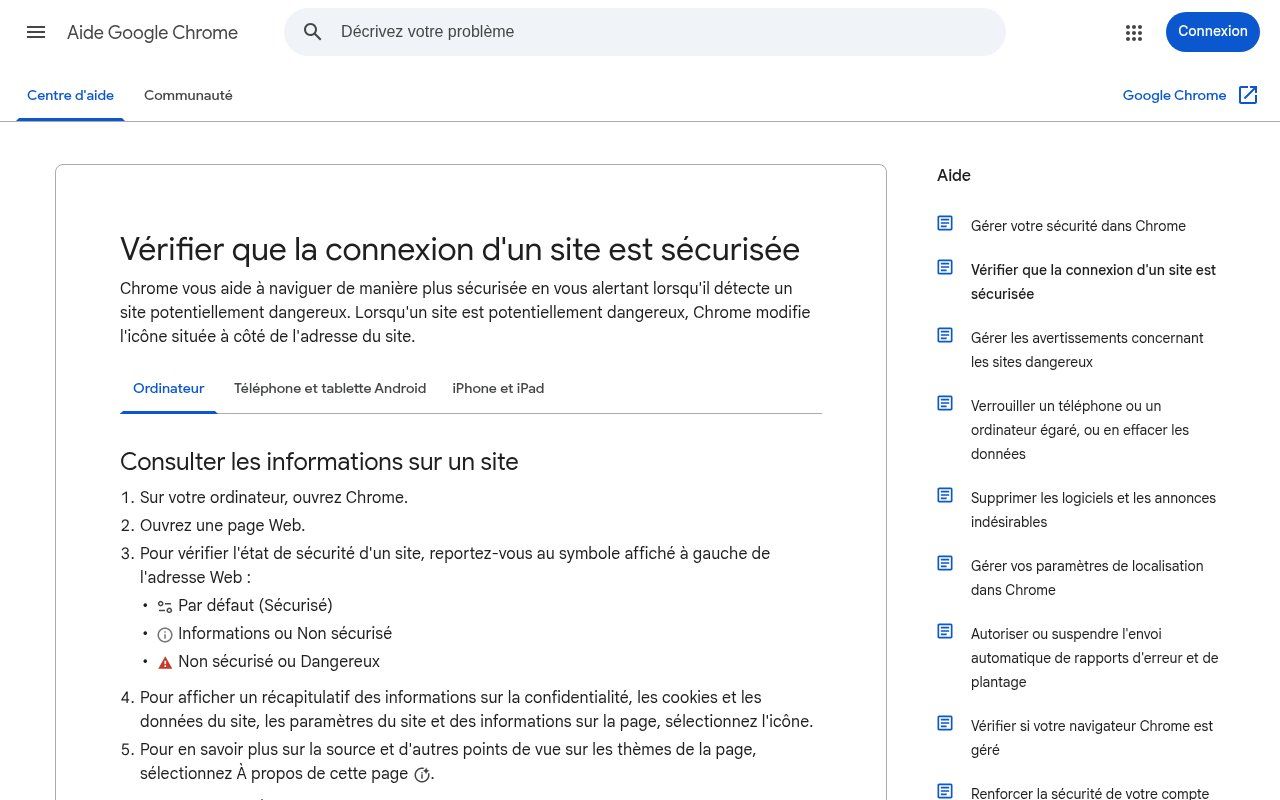
Source : capture de la page « Vérifier que la connexion d'un site est sécurisée » de l'Aide Google Chrome (support.google.com), consultée le 13 octobre 2026.
Imaginez la scène. Un responsable d'ONG à Dakar ou à Lomé cherche un prestataire, tombe sur votre site, et lit « Non sécurisé » juste avant de remplir le formulaire de contact. Il n'a aucune raison de vous faire confiance. Votre concurrent, lui, a un cadenas.
Pourquoi c'est devenu indispensable en 2026
1. Chrome avertit avant d'ouvrir un site sans HTTPS
L'équipe sécurité de Chrome l'avait annoncé dans un article intitulé « HTTPS by default », publié le 28 octobre 2025 : avec Chrome 154, le réglage « Toujours utiliser une connexion sécurisée » devient actif par défaut. Les notes de version de Chrome 154 le confirment : le navigateur demande désormais à l'utilisateur avant de se connecter à un site en HTTP. Chrome étant le navigateur dominant sur Android, vos visiteurs sur téléphone sont les premiers concernés.
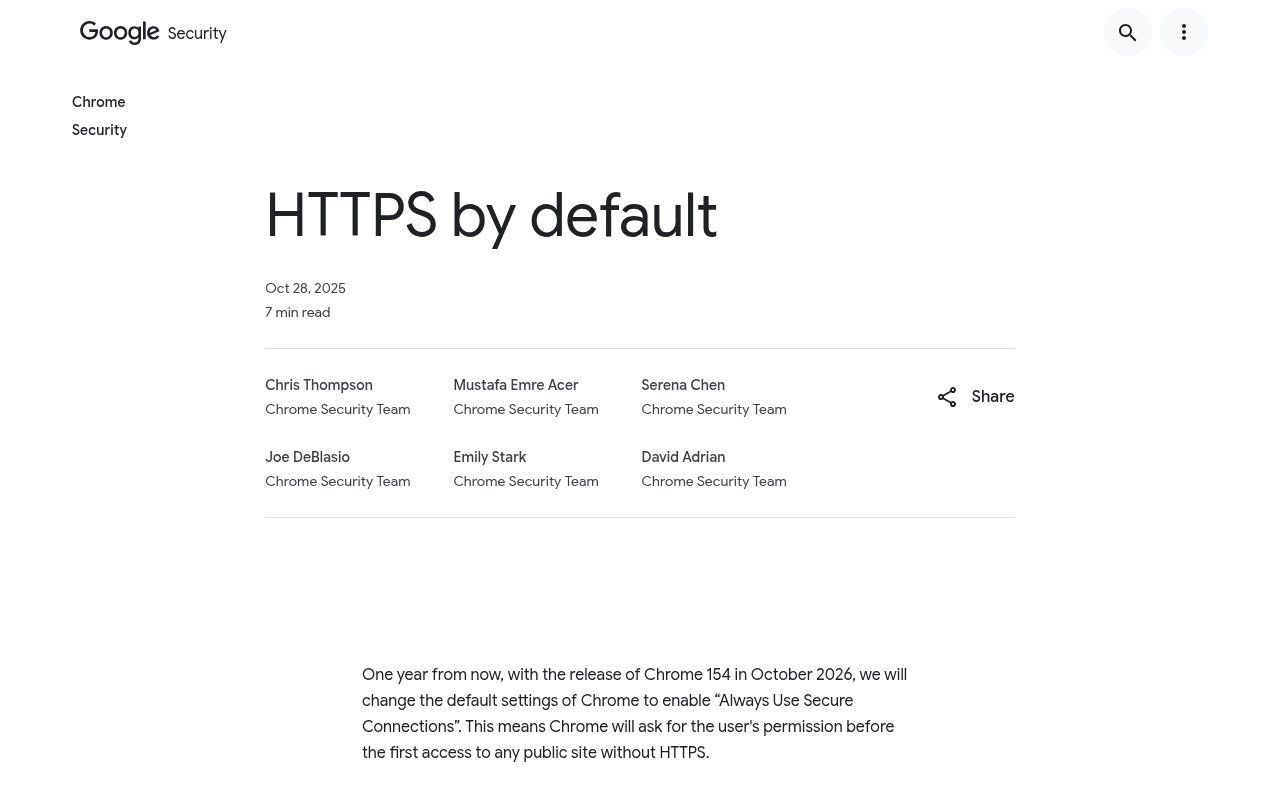
Source : capture de l'article « HTTPS by default » du blog Google Security (security.googleblog.com), consultée le 13 octobre 2026.
2. Les certificats durent de moins en moins longtemps
C'est le changement dont on parle le moins, et celui qui va faire tomber le plus de sites. Le CA/Browser Forum, qui fixe les règles des autorités de certification, a voté un calendrier de réduction dans son vote SC-081 :
- 200 jours maximum pour un certificat émis depuis le 15 mars 2026 ;
- 100 jours à partir du 15 mars 2027 ;
- 47 jours à partir du 15 mars 2029.
Conséquence directe : si quelqu'un renouvelle votre certificat à la main une fois par an, ce modèle est mort. Un certificat expiré, c'est une page d'erreur rouge en plein écran, pire qu'un simple « Non sécurisé ». Le renouvellement doit être automatique, point. C'est la première question qu'on pose à un hébergeur.
3. Google en tient compte, mais ne vous faites pas d'illusions
Dès 2014, Google a annoncé sur son blog Search Central qu'il utilisait le HTTPS comme signal de classement. Il précisait aussi que ce signal était très léger, qu'il touchait moins de 1 % des requêtes et pesait moins que la qualité du contenu. Notre avis : le HTTPS ne vous fera pas monter tout seul en première page. Mais son absence fait fuir les visiteurs que vos efforts de référencement vous ont apportés, et ça, c'est une perte sèche.
4. La loi vous demande de protéger les données
Au Bénin, l'article 426 du Code du numérique (loi n° 2017-20) impose au responsable d'un traitement de données personnelles des mesures techniques pour les protéger, notamment contre l'interception lorsque les données circulent sur un réseau. Un formulaire de contact qui envoie des numéros de téléphone en clair va clairement dans le mauvais sens. Le HTTPS ne suffit pas à vous mettre en règle avec l'APDP, mais c'est le strict minimum. Les autres pays d'Afrique de l'Ouest ont des textes comparables, et le RGPD s'applique si vous traitez des données de résidents européens.
Certificat SSL gratuit ou payant : lequel choisir ?
Il existe trois niveaux de validation. Le certificat DV (validation de domaine) prouve seulement que vous contrôlez le nom de domaine. Le OV (validation d'organisation) et le EV (validation étendue) ajoutent une vérification de l'entreprise elle-même. Les trois chiffrent la connexion de la même façon.
Logo : Let's Encrypt (letsencrypt.org).
Pour l'immense majorité des sites vitrines, des boutiques et des sites d'ONG, un certificat DV gratuit suffit. Le plus connu est Let's Encrypt, une autorité de certification à but non lucratif. D'après sa FAQ, ses certificats sont gratuits, uniquement de type DV, valables 90 jours, avec un renouvellement conseillé tous les 60 jours. L'organisme a aussi annoncé le passage à 45 jours d'ici 2028. Ça paraît court, mais tout est conçu pour être automatique.
Source : capture de la page d'accueil de Let's Encrypt (letsencrypt.org), consultée le 13 octobre 2026.
Un exemple qu'on connaît bien : notre propre site, guelichweb.online, tourne avec un certificat Let's Encrypt de 90 jours, renouvelé automatiquement. On n'y touche jamais.
Quand payer, alors ? Si un appel d'offres, une banque ou un partenaire institutionnel exige un certificat OV ou EV, ou si votre hébergeur ne propose pas Let's Encrypt. Méfiez-vous en revanche du prestataire qui facture un « certificat SSL premium » chaque année pour un simple site vitrine sans expliquer pourquoi. La FAQ de Let's Encrypt reconnaît que certains hébergeurs facturent des frais de gestion modestes, c'est normal. Payer cher pour du DV, ça l'est beaucoup moins.
Le cadenas ne veut pas dire « site honnête »
C'est l'idée reçue qu'on corrige le plus souvent. Le cadenas garantit que la connexion est chiffrée et que vous êtes bien sur le domaine affiché. Il ne garantit pas que la personne derrière est honnête. Un site d'arnaque peut très bien avoir un certificat gratuit. Google lui-même conseille, dans son aide, de toujours vérifier le nom du site dans la barre d'adresse. Pour vos clients, retenez la formule : le cadenas protège le trajet, pas la destination.
Le cadenas protège le trajet, pas la destination.
Comment vérifier votre site en deux minutes
- Tapez votre adresse avec http:// (sans le s). Vous devez être redirigé automatiquement vers https://. Sinon, une partie de vos visiteurs arrive encore sur la version non sécurisée.
- Cliquez sur l'icône à gauche de l'adresse dans Chrome, puis sur les détails de la connexion : vous verrez l'émetteur du certificat et sa date d'expiration.
- Parcourez vos pages clés (accueil, contact, boutique). Si une page affiche « Non sécurisé » alors que l'accueil a le cadenas, c'est souvent une image ou un script chargé en http, ce qu'on appelle du contenu mixte.
- Testez la configuration avec le SSL Server Test de Qualys SSL Labs, gratuit. Cochez l'option qui évite d'afficher le résultat publiquement.
- Demandez à votre hébergeur ou à votre prestataire une seule chose par écrit : le renouvellement du certificat est-il automatique ?
Source : capture de la page SSL Server Test de Qualys SSL Labs (ssllabs.com), consultée le 13 octobre 2026.
Si votre site est récent et que vous voulez comprendre ce qui doit figurer dans un devis, on a détaillé la question dans notre article sur le prix d'un site web au Bénin : hébergement, nom de domaine et HTTPS doivent y apparaître clairement. Et si vous avez été tenté par une formule gratuite, lisez ce qu'on obtient vraiment avec un site gratuit.
À lire aussi : Intranet, Cookies et traceurs et Différence entre Internet et le Web.
Questions fréquentes
Que signifie le S dans HTTPS ?
Il signifie « Secure », sécurisé. Il indique que les échanges entre le navigateur et le site sont chiffrés grâce au protocole TLS.
Un certificat SSL est-il obligatoire ?
Aucune loi ne cite le mot « certificat SSL », mais protéger les données transmises par vos visiteurs est une obligation légale au Bénin comme dans beaucoup d'autres pays. Et dans les faits, Chrome avertit maintenant vos visiteurs avant d'ouvrir un site sans HTTPS. Pour un site professionnel, c'est donc obligatoire en pratique.
Combien coûte un certificat SSL ?
Un certificat DV peut être gratuit, avec Let's Encrypt par exemple, et la plupart des hébergeurs sérieux l'activent sans surcoût ou avec de petits frais de gestion. Les certificats OV et EV sont payants, et leur prix dépend de l'autorité de certification choisie.
Mon site a le cadenas. Est-ce que je suis tranquille ?
Pour la connexion, oui, tant que le renouvellement est automatique. Pour le reste, non : mises à jour, mots de passe solides, sauvegardes et protection des formulaires contre le spam restent nécessaires.
Pourquoi mon site affiche « Non sécurisé » alors que j'ai un certificat ?
Les causes les plus fréquentes sont un certificat expiré, l'absence de redirection de http vers https, ou du contenu mixte : une image, une police ou un script encore appelé en http.
Besoin d'un site sécurisé sans y penser ?
Sur les sites qu'on livre, le HTTPS et son renouvellement automatique font partie de la base, pas d'une option. Si votre site actuel affiche « Non sécurisé » ou si vous ne savez pas qui renouvelle votre certificat, on peut faire le point avec vous. Le prix vient après un diagnostic, comme on l'explique sur notre page offres. Contactez-nous pour un premier échange, ou découvrez notre offre de création de site web à Cotonou.