Site web piraté : que faire ? Les 7 réflexes, le nettoyage et comment sécuriser (et sauvegarder) son site
G. CHRIST
Publié le 1 novembre 2026
Un matin, un client vous écrit sur WhatsApp : « Votre site m'envoie vers une page de paris en ligne. » Ou bien Chrome affiche un grand écran rouge quand on tape votre adresse. Ou encore, en cherchant le nom de votre entreprise sur Google, vous tombez sur des centaines de pages en japonais que vous n'avez jamais écrites. Dans les trois cas, le diagnostic est le même : votre site a été piraté.
La première réaction est presque toujours la mauvaise : tout supprimer, réinstaller à la hâte, remettre en ligne le soir même. Résultat, la faille reste ouverte et le pirate revient la semaine suivante, souvent avec un accès mieux caché.
Chez Guelichweb, nous créons et maintenons des sites pour des PME, des ONG et des institutions au Bénin et en Afrique francophone. Ce guide rassemble ce qu'il faut faire, dans l'ordre, quand un site est compromis : les signes qui ne trompent pas, les réflexes des premières heures, qui prévenir (au Bénin et ailleurs), comment nettoyer sans détruire les preuves, comment retrouver la confiance de Google, puis comment sécuriser et sauvegarder votre site pour ne pas revivre ça.
Si votre site est piraté en ce moment même : lisez d'abord la section « Les 7 réflexes des premières heures ». Le reste peut attendre demain.
Comment savoir si votre site a été piraté
Un piratage n'est pas toujours spectaculaire. La « défiguration », où la page d'accueil est remplacée par un message du pirate, est la forme la plus visible (fiche réflexe de Cybermalveillance.gouv.fr). Mais la plupart des attaques cherchent au contraire à rester discrètes le plus longtemps possible, parce que votre site sert alors de relais pour du spam, de l'hameçonnage ou des virus. Les signes à surveiller :
- Redirections étranges, souvent uniquement sur mobile ou uniquement quand on arrive depuis Google : le visiteur atterrit sur un casino, une boutique de contrefaçons ou une fausse loterie. Vous, en tapant l'adresse directement, ne voyez rien.
- Pages inconnues dans Google. Tapez « site:votredomaine.bj » dans Google : si des pages en japonais, des pages de pharmacie ou de « crypto » apparaissent, c'est un piratage par injection de contenu.
- Avertissement du navigateur (« Site trompeur », « Ce site peut endommager votre ordinateur ») ou mention « Ce site a peut-être été piraté » sous votre résultat Google.
- Message de Google Search Console dans le rapport « Problèmes de sécurité », ou e-mail de votre hébergeur signalant un compte suspendu, des envois de spam ou une consommation anormale.
- Comptes administrateurs que personne ne reconnaît, fichiers aux noms aléatoires (du type « az78e4jFn.php »), formulaires qui envoient soudain des centaines d'e-mails.
- Vos e-mails tombent en spam ou sont rejetés : votre domaine a peut-être servi à envoyer des messages frauduleux.
Un outil gratuit à garder sous la main : l'état du site selon la navigation sécurisée de Google. Vous saisissez votre domaine et Google indique s'il a détecté du contenu dangereux.
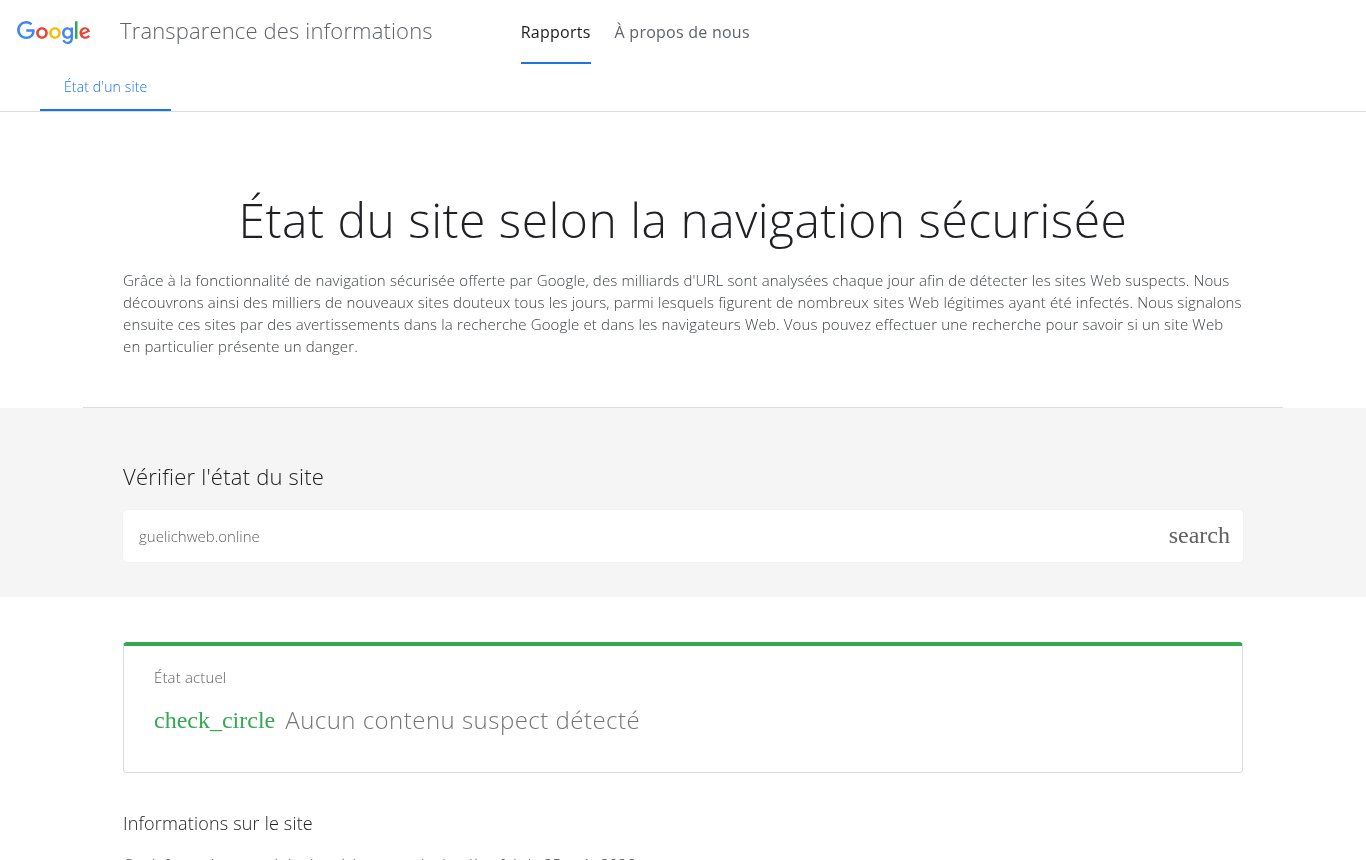
Source : Google Transparence des informations, page « État du site selon la navigation sécurisée » (transparencyreport.google.com), capture du 01/11/2026.
Attention : un résultat vert ne prouve pas que tout va bien. Il dit seulement que Google n'a rien repéré. Si vous avez vu une redirection de vos propres yeux, faites-vous confiance. Et si vous avez déjà relié votre site à Google Search Console, ouvrez le rapport « Problèmes de sécurité » : c'est là que Google détaille les pages concernées.
Les 7 réflexes des premières heures
Les autorités françaises (Cybermalveillance), suisses et ivoiriennes, comme les guides d'OVHcloud et de Google, convergent sur la même logique : figer la situation, garder les preuves, couper les accès du pirate, puis seulement nettoyer. Voici l'ordre que nous recommandons.
- Ne supprimez rien tout de suite. Ni fichiers, ni base de données, ni comptes. Supprimer à l'aveugle efface les traces qui permettent de comprendre par où le pirate est entré.
- Gardez les preuves. Captures d'écran (avec la date), liste des URL suspectes, e-mails d'alerte de l'hébergeur ou de Google, et surtout une copie complète du site et de la base de données, étiquetée « INFECTÉ ». Demandez à l'hébergeur les journaux (logs) d'accès des derniers jours : ils sont parfois effacés au bout de quelques jours.
- Mettez le site en quarantaine. Une page de maintenance simple, ou une suspension temporaire chez l'hébergeur. Chaque heure en ligne, c'est un visiteur de plus exposé à un virus ou à une fausse page de paiement à votre nom.
- Prévenez votre hébergeur et votre prestataire. L'hébergeur peut confirmer l'attaque, fournir les logs, parfois restaurer une sauvegarde. Si un prestataire a créé le site, il connaît son architecture : appelez-le avant d'improviser.
- Changez tous les mots de passe, depuis un appareil sain. Compte d'hébergement, FTP/SFTP, base de données, administrateurs du site, registrar du nom de domaine, messagerie. Faites-le depuis un ordinateur que vous savez propre : si le poste de l'administrateur est infecté par un logiciel espion, les nouveaux mots de passe seront volés aussitôt. Activez la double authentification partout où elle existe.
- Évaluez les données touchées. Formulaires de contact, comptes clients, commandes, dossiers de bénéficiaires d'une ONG : si des données personnelles ont pu être consultées ou copiées, vous avez des obligations légales (voir plus bas).
- Signalez l'incident. Au Bénin, au CERT national (bjCSIRT) ; ailleurs, à l'autorité compétente. Et déposez plainte si vous subissez un préjudice : c'est la condition pour faire valoir vos droits plus tard, notamment face à un assureur ou un partenaire.
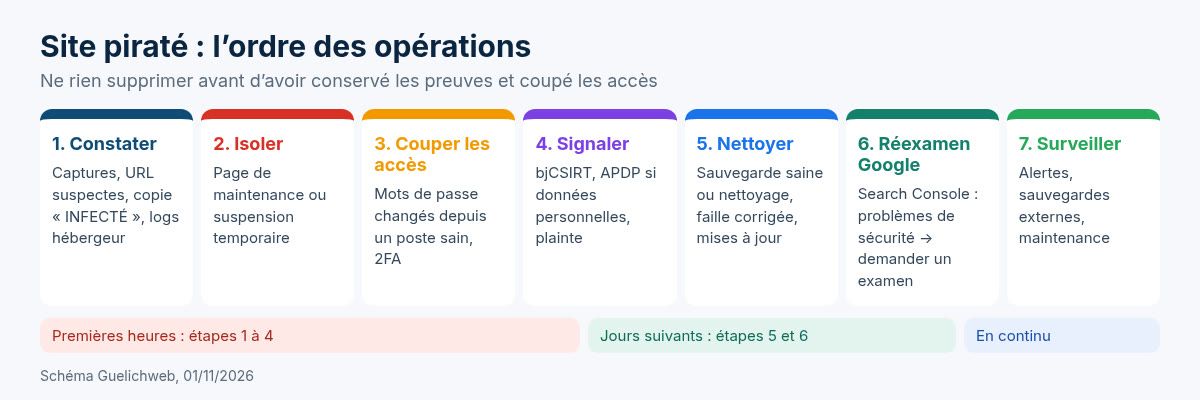
Schéma Guelichweb, 01/11/2026 : l'ordre des opérations après un piratage, de la découverte au retour à la normale.
Qui prévenir au Bénin et en Afrique francophone
C'est l'angle que les guides français oublient : ils renvoient vers la CNIL et le commissariat, ce qui ne sert à rien à une ONG de Parakou ou à une PME d'Abidjan. Voici les interlocuteurs réels.
Bénin : bjCSIRT et APDP
Le bjCSIRT est l'équipe nationale de réponse aux incidents de sécurité informatique. Il se présente comme le premier point de contact des institutions gouvernementales, collabore avec la Police républicaine, et son site propose une rubrique « Déclarer un incident ». Il publie aussi des alertes régulières sur des failles qui touchent directement les sites web, par exemple, fin octobre 2026, sur une extension de formulaire WordPress très répandue et sur WordPress lui-même. Les coordonnées affichées sur son site au 01/11/2026 sont bjcsirt@asin.bj et un numéro d'urgence ; vérifiez-les sur la page officielle avant d'appeler.
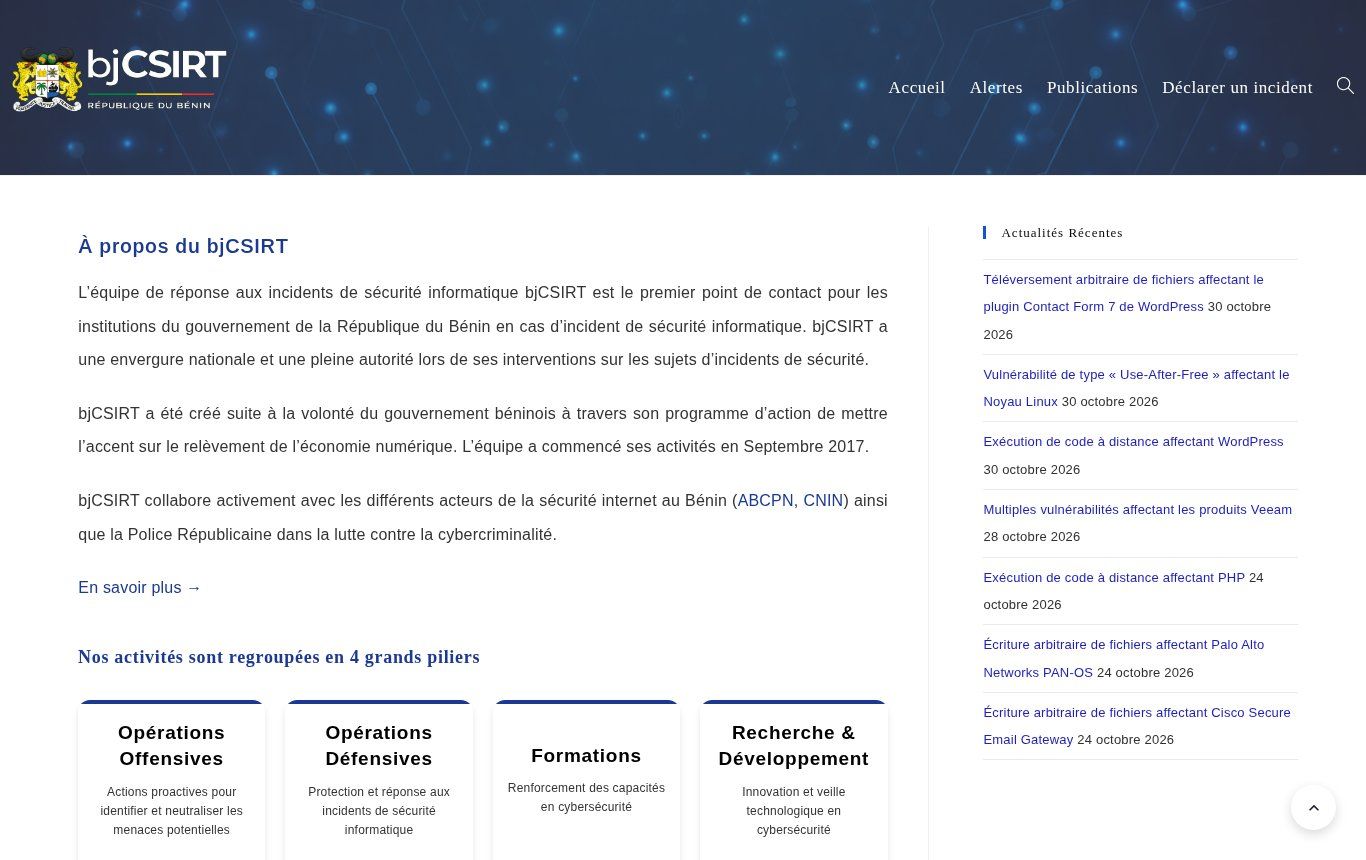
Source : page d'accueil du bjCSIRT (csirt.bj), capture du 01/11/2026. On y voit le menu « Déclarer un incident » et les dernières alertes de sécurité.
Si des données personnelles sont touchées, l'APDP entre en jeu. L'article 427 du Code du numérique (loi n° 2017-20, modifiée en 2021) impose au responsable du traitement de notifier sans délai à l'APDP toute violation de sécurité ayant affecté des données personnelles, et d'en informer les personnes concernées sauf exceptions. Dans ses documents de référence, l'APDP recommande une notification au plus tôt et au maximum dans les 72 heures quand la violation présente un risque pour les personnes. Même sans risque, la violation doit être documentée dans un registre interne.
Côte d'Ivoire, Sénégal, France
- Côte d'Ivoire : l'ANSSI et son CI-CERT proposent une procédure en cas d'incident et un formulaire de déclaration ouvert aux entreprises, ONG, administrations et écoles. Pour les données personnelles, l'autorité est l'ARTCI.
- Sénégal : la Police nationale a une plateforme de signalement gérée par la Division spéciale de lutte contre la cybercriminalité ; elle précise qu'un signalement n'est pas une plainte, qui se dépose auprès de cette division. Pour les données personnelles, l'autorité est la CDP.
- France ou public européen : Cybermalveillance.gouv.fr pour l'assistance, la CNIL pour les violations de données (72 heures sous le RGPD).
Notre avis tranché : signalez, même si l'incident vous paraît mineur. Ce n'est pas un aveu de faiblesse, c'est une trace officielle datée, et ces équipes voient passer des dizaines de cas similaires. Elles savent parfois avant vous quelle faille a été exploitée.
Nettoyer le site : restaurer une sauvegarde ou réparer ?
Google, dans son guide « Nettoyer et entretenir votre site », distingue trois situations. C'est la bonne grille de lecture :
- Vous avez une sauvegarde propre et récente, datée d'avant le piratage : restaurez-la, puis appliquez immédiatement toutes les mises à jour. Sans cela, vous remettez en ligne exactement la même porte ouverte.
- Vous avez une sauvegarde propre mais ancienne : restaurez-la, mettez tout à jour, puis réintégrez à la main les contenus récents (articles, produits, pages), en vérifiant chacun. Ne recopiez jamais un fichier technique depuis la version infectée.
- Vous n'avez aucune sauvegarde exploitable : il faut nettoyer le site fichier par fichier et table par table. C'est long, technique, et c'est le moment où faire appel à un professionnel coûte moins cher que de rater le nettoyage.
Dans tous les cas, trois règles :
- Trouvez la faille avant de remettre en ligne. OVHcloud le rappelle dans son guide après un piratage : supprimer le code malveillant sans corriger la faille, c'est laisser le pirate revenir, parfois avec une nouvelle porte dérobée. Les causes les plus courantes selon ce guide : absence de mises à jour, logiciel espion sur un poste d'administration, extensions ou thèmes non officiels, mots de passe faibles jamais changés, droits d'accès aux fichiers trop permissifs.
- Supprimez ce qui ne sert plus : extensions désactivées, anciens thèmes, copies de test oubliées dans un sous-dossier (« /old », « /test », « /v2 »), comptes d'anciens stagiaires.
- Changez à nouveau les mots de passe une fois le nettoyage terminé, et vérifiez la liste des utilisateurs du site, du compte d'hébergement et de Search Console. Les pirates ajoutent souvent leur propre compte « propriétaire » pour garder la main.
Le cas WordPress
WordPress n'est pas moins sûr qu'un autre outil. Il est simplement très répandu, donc chaque faille découverte dans une extension populaire est exploitée en masse, automatiquement, sur des milliers de sites en quelques jours. Ce n'est pas votre entreprise qui est visée ; c'est votre version d'extension.
Les causes que l'on retrouve le plus souvent sont connues : thèmes ou extensions « premium » téléchargés gratuitement sur des sites douteux (les fameux « nulled », livrés avec une porte dérobée), extensions abandonnées par leur développeur, compte administrateur nommé « admin » avec un mot de passe faible, et site jamais mis à jour depuis sa livraison. La documentation officielle de WordPress sur le renforcement de la sécurité est une bonne base. Si vous hésitez encore sur l'outil, notre article WordPress, c'est quoi et quand le choisir aide à trancher.
Retrouver la confiance de Google
Une fois le site propre, l'avertissement rouge ne disparaît pas tout seul. Dans Search Console, le rapport « Problèmes de sécurité » liste les problèmes détectés et des exemples d'URL touchées. Google est clair dans sa documentation : il faut corriger le problème sur tout le site, pas seulement sur les pages citées en exemple, puis cliquer sur « Demander un examen » en expliquant précisément ce qui a été fait.
Une bonne demande d'examen tient en trois parties : le problème exact, les actions menées (par exemple : « contenu de spam supprimé, faille corrigée par la mise à jour de l'extension X, mots de passe changés, comptes inconnus supprimés »), et le résultat vérifié. Selon le guide de Google, l'examen prend environ un jour pour l'hameçonnage, quelques jours pour un logiciel malveillant, et jusqu'à plusieurs semaines pour le spam injecté. Une fois le site validé, les avertissements disparaissent sous 72 heures. Ne renvoyez pas de demande tant que la première n'a pas reçu de réponse.
Pour le spam injecté (les pages en japonais, par exemple), pensez aussi à faire supprimer ces URL de l'index : renvoyez une erreur 404 ou 410 sur ces adresses et laissez Google les retirer. Comptez quelques semaines pour que les résultats parasites disparaissent tout à fait.
Prévenir vos clients et partenaires
Se taire est tentant. C'est rarement payant. Si vos clients ont reçu des e-mails frauduleux à votre nom, ou si leurs données ont pu fuiter, ils l'apprendront de toute façon. Mieux vaut que ce soit par vous, avec des consignes claires.
Un message efficace est court : ce qui s'est passé (sans jargon), ce qui est concerné et ce qui ne l'est pas, ce que vous avez fait, ce que la personne doit faire (ignorer tel e-mail, ne pas payer sur telle page, changer un mot de passe réutilisé), et un contact pour les questions. Pour une ONG, prévenez aussi vos bailleurs avant qu'ils ne le découvrent seuls : ils sont plus sensibles à la transparence qu'à l'incident lui-même.
Sécuriser son site web : la checklist qui évite 80 % des ennuis
Nous ne croyons pas au « site inviolable ». Nous croyons aux sites qui rendent l'attaque difficile, la détectent vite et se restaurent en une heure. Voici les mesures qui comptent vraiment, par ordre d'impact.
1. Les accès
- Un compte nominatif par personne, jamais de compte partagé « admin@ » dont le mot de passe circule sur WhatsApp.
- Des mots de passe longs et uniques, stockés dans un gestionnaire de mots de passe. Vérifiez sur Have I Been Pwned si les adresses de l'équipe apparaissent dans des fuites connues.
- La double authentification sur l'hébergement, le registrar, la messagerie et l'administration du site.
- Le retrait immédiat des accès au départ d'un salarié, d'un stagiaire ou d'un prestataire.
2. La propriété des comptes
C'est un point très africain, et très sous-estimé : le nom de domaine et l'hébergement sont souvent enregistrés au nom personnel d'un ancien prestataire ou d'un neveu qui « s'y connaît ». Le jour d'un piratage, personne n'a les codes, et la récupération prend des semaines. Le domaine, l'hébergement et la messagerie doivent être au nom de votre organisation, avec une adresse e-mail que vous contrôlez. Nous détaillons ce point pour les domaines en .bj dans notre guide sur le nom de domaine .bj.
3. Les mises à jour
Cœur du CMS, extensions, thèmes, version de PHP : tout ce qui n'est pas à jour est une invitation. Les mises à jour mineures de sécurité peuvent s'appliquer automatiquement ; les mises à jour majeures se testent d'abord sur une copie du site. C'est le cœur d'un contrat de maintenance de site web, et c'est exactement ce qui manque à la plupart des sites piratés.
4. L'hébergement et le HTTPS
Un hébergement sérieux isole les sites les uns des autres, garde des journaux, propose des sauvegardes et un support réactif. Un hébergement « gratuit » ou très bon marché mutualisé avec des milliers de sites abandonnés ne le fait pas toujours ; nous comparons les options dans hébergement web gratuit ou payant. Le certificat SSL (HTTPS) est indispensable, mais il ne protège que la connexion : un site en HTTPS peut parfaitement être piraté.
Une fois le site propre, vérifiez aussi votre hébergeur : sauvegardes hors serveur, HTTPS automatique, mises à jour PHP, et un support joignable. Si vous changez d’hébergeur, des offres comme Shinjiru Strongbolt (anti-DDoS, migration assistée, support 24/7) peuvent faire partie des options internationales à comparer — un hébergeur local payable en FCFA reste souvent préférable si vos visiteurs sont surtout en Afrique de l’Ouest. Shinjiru Strongbolt (lien affilié : si vous souscrivez via ce lien, nous pouvons toucher une commission, sans surcoût pour vous). Aucun hébergeur ne remplace les mises à jour WordPress ni les mots de passe solides.
5. Les formulaires et la surveillance
Les formulaires sont une porte d'entrée classique pour le spam et les injections. Protection anti-robots, validation côté serveur, limites d'envoi : nous en parlons dans notre guide du formulaire de contact. Ajoutez une surveillance de disponibilité (un service qui vérifie votre site toutes les quelques minutes et vous alerte par e-mail ou WhatsApp) et une alerte quand un nouvel administrateur est créé. Avec un outil d'automatisation comme n8n, ce type d'alerte se met en place en une journée.
Sauvegarde de site web : la seule assurance qui marche vraiment
Si vous ne deviez retenir qu'une mesure, ce serait celle-ci. Une bonne sauvegarde transforme un piratage catastrophique en une mauvaise matinée. Encore faut-il qu'elle existe, qu'elle soit complète et qu'elle fonctionne.
- Que sauvegarder ? Les fichiers du site (thème, extensions, images, documents) et la base de données. La documentation WordPress sur les sauvegardes insiste sur ces deux parties, l'une sans l'autre ne suffit pas. Gardez aussi, à part, la configuration DNS de votre domaine.
- À quelle fréquence ? Au rythme de vos changements. Un site vitrine modifié une fois par mois : une sauvegarde hebdomadaire suffit. Une boutique ou un site avec inscriptions : tous les jours, voire plus.
- Où ? Jamais uniquement chez le même hébergeur que le site. Si le compte est compromis ou suspendu, les sauvegardes partent avec. La règle classique « 3-2-1 », reprise par Cybermalveillance.gouv.fr : trois copies, sur deux supports différents, dont une hors site.
- Combien de temps ? Gardez plusieurs semaines d'historique. Un piratage discret peut dater d'un mois : si vous ne gardez que les 7 dernières sauvegardes, elles sont toutes infectées.
- Testée ? Une sauvegarde jamais restaurée est une hypothèse. Faites un test de restauration sur une copie au moins deux fois par an.
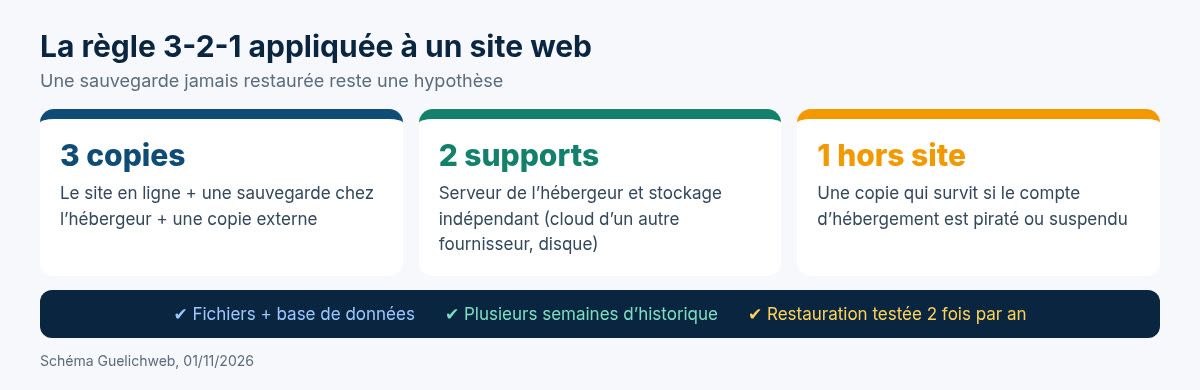
Schéma Guelichweb, 01/11/2026 : la règle 3-2-1 appliquée à un site web.
Les erreurs qui transforment un incident en crise
- Remettre en ligne le jour même sans avoir trouvé la faille. Réinfection quasi garantie.
- Changer les mots de passe depuis le PC infecté de l'administrateur.
- Restaurer une sauvegarde sans vérifier sa date : elle contenait déjà la porte dérobée.
- Oublier les comptes « annexes » : Search Console, registrar, messagerie, outils d'e-mailing, comptes de paiement liés au site.
- Ignorer les données personnelles et ne prévenir ni l'autorité ni les personnes concernées.
- Payer une rançon ou un « hacker éthique » inconnu qui vous contacte après l'attaque en proposant de tout réparer. C'est souvent le même acteur, ou un autre escroc.
- Ne rien changer ensuite : même hébergement bas de gamme, mêmes extensions abandonnées, pas de sauvegarde externe.
Faire soi-même ou se faire accompagner ?
Notre position est simple. Les réflexes des premières heures, vous pouvez et devez les appliquer vous-même : garder les preuves, isoler, changer les mots de passe, signaler. Le nettoyage, lui, demande de lire des journaux serveur, de comparer des fichiers et de comprendre comment l'attaquant est entré. Si personne dans votre équipe ne l'a déjà fait, faites-vous accompagner : un nettoyage raté coûte deux fois, en temps et en réputation.
Après l'incident, c'est souvent le bon moment pour un audit du site, et parfois pour une refonte si le site repose sur des briques obsolètes impossibles à mettre à jour. Côté budget, nous ne donnons pas de prix au hasard : chaque situation est différente (type de site, ampleur de l'infection, sauvegardes disponibles). Nous établissons un devis après diagnostic, comme expliqué sur notre page offres.
FAQ : site piraté, sécurité et sauvegarde
Mon site est piraté, dois-je le supprimer et en refaire un ?
Rarement. Dans la plupart des cas, une sauvegarde propre ou un nettoyage sérieux suffit, à condition de corriger la faille. La refonte se justifie quand le site repose sur une technologie qui n'est plus maintenue.
Comment savoir si un site est piraté sans être technicien ?
Recherchez « site:votredomaine » sur Google, testez votre domaine sur la page « État du site » de Google, ouvrez votre site depuis un téléphone en passant par un résultat Google, et lisez les messages de Search Console et de votre hébergeur. Une redirection ou des pages inconnues suffisent à confirmer le doute.
Le HTTPS empêche-t-il le piratage ?
Non. Le HTTPS chiffre la connexion entre le visiteur et le site. Il ne protège ni contre un mot de passe faible, ni contre une extension vulnérable.
Dois-je déclarer le piratage à l'APDP au Bénin ?
Si des données personnelles ont pu être consultées, modifiées, copiées ou perdues, oui : l'article 427 du Code du numérique prévoit une notification sans délai, et l'APDP recommande de la faire au plus tard dans les 72 heures lorsqu'il existe un risque pour les personnes. Dans tous les cas, documentez l'incident.
Combien de temps pour que Google retire l'avertissement ?
Après une demande d'examen acceptée, Google indique que les avertissements sont retirés sous 72 heures. L'examen lui-même va d'environ un jour (hameçonnage) à plusieurs semaines (spam injecté).
Une extension de sécurité suffit-elle ?
C'est utile, pas suffisant. Une extension ne remplace ni les mises à jour, ni des mots de passe solides, ni une sauvegarde externe testée.
Besoin d'aide pour un site piraté ou pour le sécuriser ?
Si votre site vient d'être compromis, ou si vous voulez simplement savoir où vous en êtes avant qu'il ne le soit, écrivez-nous via notre page contact. Nous faisons un premier diagnostic, nous vous disons honnêtement ce qui est urgent et ce qui peut attendre, puis nous proposons un devis clair : nettoyage, sécurisation, sauvegardes automatiques ou maintenance suivie. Vous pouvez aussi découvrir l'ensemble de nos services.